Domain russische-spezialitaeten.de kaufen?
Wir ziehen mit dem Projekt
russische-spezialitaeten.de um.
Sind Sie am Kauf der Domain
russische-spezialitaeten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain russische-spezialitaeten.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deadly Dinner - Kaviar KillsDeadly Dinner - Kaviar Kills , Netzwerkkabel & Adapter > Kabel & Steckverbinder , Erscheinungsjahr: 20231215, Produktform: Spiele, Fachschema: Hippologie~Pferd~Sportpferd, Fachkategorie: Hobbys, Rätsel und Spiele, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: NB/Spielen/Raten, Fachkategorie: Pferde und Ponys: Sachbuch, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Verlag: Pegasus Spiele GmbH, Verlag: Pegasus Spiele GmbH, Warnung vor Sicherheitsrisiken in der EU: Achtung! Nicht für Kinder unter 3 jahre geeignet., Länge: 232, Breite: 174, Höhe: 69, Gewicht: 886, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS,38,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
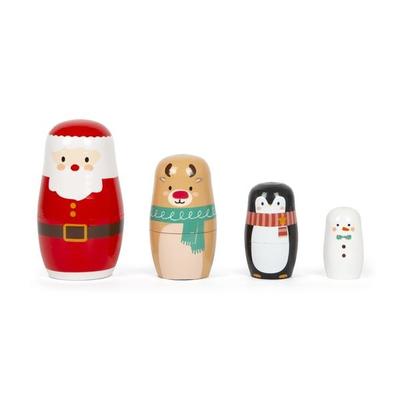
Matrjoschka WeihnachtenWeihnachtsfreude Zum Ineinanderstecken! Diese Liebevoll Gestalteten Matrjoschkas Aus Holz Bringen Den Zauber Der Weihnachtszeit Direkt Ins Kinderzimmer. Mit Motiven Wie Weihnachtsmann, Rentier, Pinguin Und Schneemann Laden Sie Zum Stecken, Stapeln...19,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Matrjoschka Bären-FamilieDie Bären Sind Los! Die Vier Niedlichen Matrjoschka-figuren Lassen Sich Prima Ineinander Verschachteln. Detailreich Gestalteten Sind Die Puppen Aus Stabilem Holz Eine Tolle Übung Für Die Hand-augen-koordination. Wer Papa-bär Öffnet, Ist Überrascht:...16,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter


-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie bewahrt man russische Pelmeni am besten auf?
Um russische Pelmeni am besten aufzubewahren, sollten sie nach dem Kochen abgekühlt und trocken sein. Anschließend können sie in einem luftdichten Behälter im Kühlschrank aufbewahrt werden. Alternativ können sie auch eingefroren werden, indem man sie auf einem Tablett einfriert und dann in einem Gefrierbeutel oder einer luftdichten Dose aufbewahrt. **

Kennt jemand ein einfaches Rezept für russische Pelmeni?
Ja, hier ist ein einfaches Rezept für russische Pelmeni: Für den Teig mische 300g Mehl, 1 Ei, 150ml Wasser und 1 TL Salz zusammen und knete den Teig gut durch. Lasse ihn dann für 30 Minuten ruhen. Für die Füllung mische 300g Hackfleisch, 1 Zwiebel (fein gehackt), Salz und Pfeffer. Rolle den Teig dünn aus und schneide Kreise aus. Lege einen Teelöffel der Füllung in die Mitte jedes Kreises und forme die Pelmeni. Koche sie dann in Salzwasser für ca. 5-7 Minuten, bis sie schwimmen. Serviere sie mit saurer Sahne oder Butter. **
Wie bewahrt man russische Pelmeni am besten auf?
Die beste Methode, um russische Pelmeni aufzubewahren, besteht darin, sie einzufrieren. Legen Sie die Pelmeni auf ein mit Mehl bestäubtes Tablett und stellen Sie sie für etwa eine Stunde in den Gefrierschrank, bis sie leicht gefroren sind. Anschließend können Sie sie in einem luftdichten Behälter oder einer Plastiktüte im Gefrierschrank aufbewahren. So bleiben sie frisch und können bei Bedarf einfach gekocht werden. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
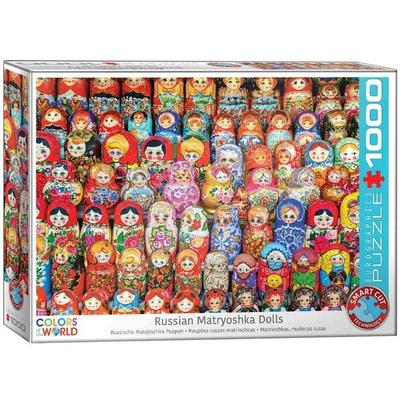
Russische Matrjoschka Puppen 1000 TeileEurographics Russische Matrjoschka Puppen 1000-teile Puzzle. Verpackungsabmessungen 35 X 25 X 6 Cm. Abmessungen Des Zusammengebauten Puzzles 48 X 68 Cm. Russische Matryoshka Puppen Ist Ein Buntes, Detailreiches Bild Der Bekannten Russland Souvenirs....16,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
eurographics Puzzle - Russische Matrjoschka Puppen - 1000 Teile 301031Tauchen Sie ein in die farbenfrohe Welt russischer Volkskunst mit diesem detailreichen Puzzle von EuroGraphics. Das Motiv ?Russische ... 1 x Puzzle - Russische Matrjoschka Puppen - 1000 Teile Sprache: deutsche Version Anleitung in: (teilw12,73 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deadly Dinner - Kaviar KillsDeadly Dinner - Kaviar Kills , Netzwerkkabel & Adapter > Kabel & Steckverbinder , Erscheinungsjahr: 20231215, Produktform: Spiele, Fachschema: Hippologie~Pferd~Sportpferd, Fachkategorie: Hobbys, Rätsel und Spiele, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: NB/Spielen/Raten, Fachkategorie: Pferde und Ponys: Sachbuch, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Verlag: Pegasus Spiele GmbH, Verlag: Pegasus Spiele GmbH, Warnung vor Sicherheitsrisiken in der EU: Achtung! Nicht für Kinder unter 3 jahre geeignet., Länge: 232, Breite: 174, Höhe: 69, Gewicht: 886, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS,38,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Matrjoschka WeihnachtenWeihnachtsfreude Zum Ineinanderstecken! Diese Liebevoll Gestalteten Matrjoschkas Aus Holz Bringen Den Zauber Der Weihnachtszeit Direkt Ins Kinderzimmer. Mit Motiven Wie Weihnachtsmann, Rentier, Pinguin Und Schneemann Laden Sie Zum Stecken, Stapeln...19,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Matrjoschka Bären-FamilieDie Bären Sind Los! Die Vier Niedlichen Matrjoschka-figuren Lassen Sich Prima Ineinander Verschachteln. Detailreich Gestalteten Sind Die Puppen Aus Stabilem Holz Eine Tolle Übung Für Die Hand-augen-koordination. Wer Papa-bär Öffnet, Ist Überrascht:...16,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Spielba Matrjoschka PinguinDiese 5-teilige Matrjoschka fördert motorische Fähigkeiten und Kreativität. Hergestellt aus 100% nachhaltigem FSC-Holz, bietet sie eine umweltfreundliche und langlebige Spieloption. Mit den Abmessungen Ø 7,5 x 13 cm eignet sie sich ideal für kleine Hände ab 3 Jahren. Zudem ist sie ein hübsches Dekorationsstück für jedes Kinderzimmer.36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie bewahrt man russische Pelmeni am besten auf?
Um russische Pelmeni am besten aufzubewahren, sollten sie nach dem Kochen abgekühlt und trocken sein. Anschließend können sie in einem luftdichten Behälter im Kühlschrank aufbewahrt werden. Alternativ können sie auch eingefroren werden, indem man sie auf einem Tablett einfriert und dann in einem Gefrierbeutel oder einer luftdichten Dose aufbewahrt. **
-
Kennt jemand ein einfaches Rezept für russische Pelmeni?
Ja, hier ist ein einfaches Rezept für russische Pelmeni: Für den Teig mische 300g Mehl, 1 Ei, 150ml Wasser und 1 TL Salz zusammen und knete den Teig gut durch. Lasse ihn dann für 30 Minuten ruhen. Für die Füllung mische 300g Hackfleisch, 1 Zwiebel (fein gehackt), Salz und Pfeffer. Rolle den Teig dünn aus und schneide Kreise aus. Lege einen Teelöffel der Füllung in die Mitte jedes Kreises und forme die Pelmeni. Koche sie dann in Salzwasser für ca. 5-7 Minuten, bis sie schwimmen. Serviere sie mit saurer Sahne oder Butter. **
-
Wie bewahrt man russische Pelmeni am besten auf?
Die beste Methode, um russische Pelmeni aufzubewahren, besteht darin, sie einzufrieren. Legen Sie die Pelmeni auf ein mit Mehl bestäubtes Tablett und stellen Sie sie für etwa eine Stunde in den Gefrierschrank, bis sie leicht gefroren sind. Anschließend können Sie sie in einem luftdichten Behälter oder einer Plastiktüte im Gefrierschrank aufbewahren. So bleiben sie frisch und können bei Bedarf einfach gekocht werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.